
Insiden kebocoran
Saat data pribadi bocor, hilang, atau diakses pihak yang tidak berhak, beri tahu orang yang terdampak, pemilik bisnis yang terdampak, dan otoritas dalam 3×24 jam.
Undang-Undang Pelindungan Data Pribadi (UU PDP) mewajibkan Adimone memberikan pemberitahuan tertulis atas kegagalan pelindungan data pribadi paling lambat 3×24 jam sejak diketahui: kepada setiap orang yang datanya terdampak dan kepada otoritas. Pemilik setiap bisnis yang terdampak juga diberi tahu, karena mereka bertanggung jawab kepada pelanggannya sendiri. Admin keamanan dan superadmin menangani insiden di konsol, di bawah Keamanan, Insiden kebocoran.
Membuka insiden
Buka insiden begitu Anda tahu ada data pribadi yang bocor, meski belum semuanya jelas: hitungan waktu tetap berjalan sejak ditemukan.
- Dari peringatan: di halaman peringatan, pilih Buka insiden kebocoran. Akun, alamat, dan bisnis dari peringatan itu ditelusuri dan dicatat sebagai terdampak.
- Dari linimasa keamanan akun: pilih Buka insiden kebocoran di atas linimasa. Akun itu dan bisnis yang disentuhnya dicatat.
- Secara manual: Buka insiden di halaman Insiden kebocoran, lalu tambahkan siapa yang terdampak di halaman insidennya.
Beri judul, centang jenis data yang terpapar (draf pemberitahuan dibuat dari pilihan ini) dan, jika ditemukan lebih awal, kapan ditemukan (paling jauh 30 hari ke belakang).
Hitungan 72 jam
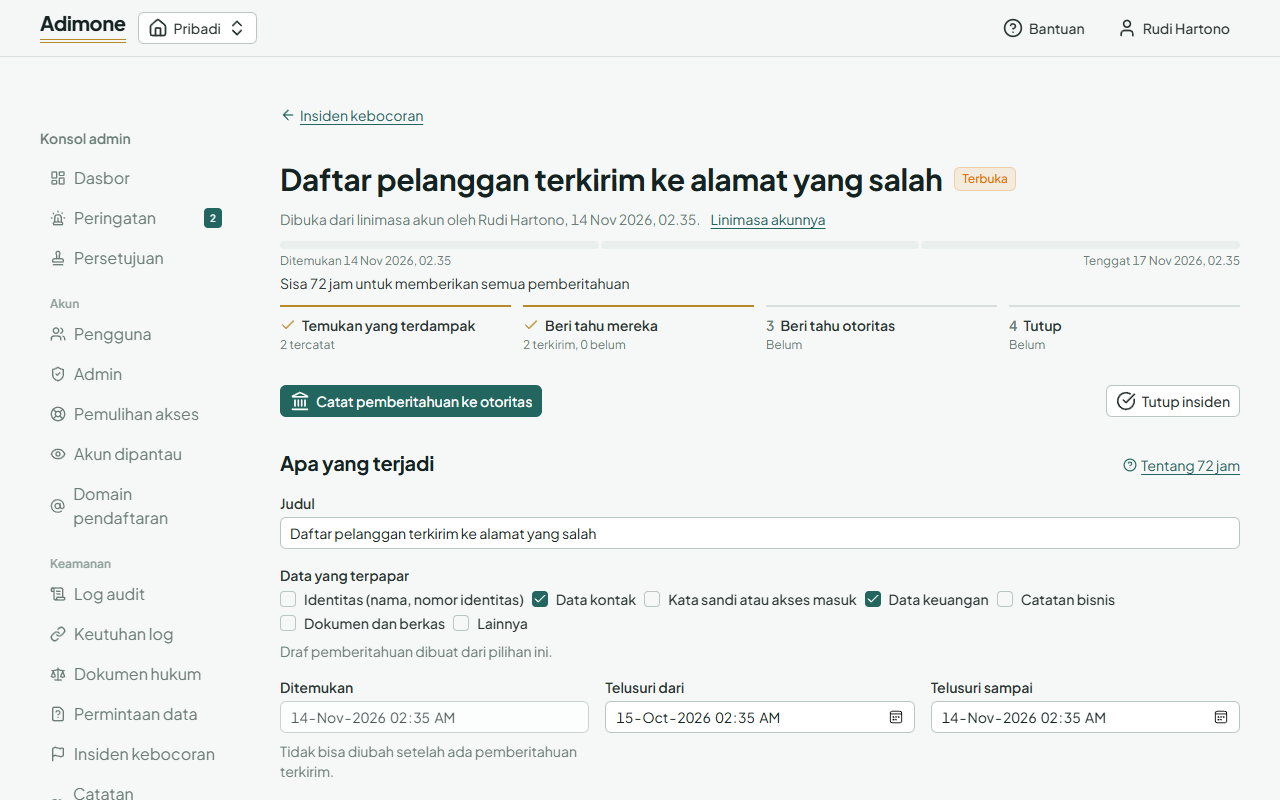
Batang di bawah judul adalah 3×24 jam sejak ditemukan hingga tenggat, satu ruas per hari: berubah kuning di hari terakhir dan merah setelah tenggat lewat sementara masih ada pemberitahuan yang belum diberikan. Insiden terlambat sampai setiap akun dan bisnis yang terdampak dikirimi pemberitahuan dan pemberitahuan ke otoritas sudah dicatat. Waktu ditemukan masih bisa dikoreksi sampai pemberitahuan pertama terkirim; setelah itu tidak bisa diubah.
Menangani insiden
Langkah di bawah hitungan waktu menunjukkan apa yang sudah selesai: temukan yang terdampak, beri tahu mereka, beri tahu otoritas, tutup.
- Siapa yang terdampak: telusuri akun, sesi, atau alamat IP dalam rentang waktu insiden (Telusuri dari, Telusuri sampai): akun yang ditemukan dan bisnis yang disentuhnya ditambahkan. Tambahkan akun atau bisnis dengan id-nya, atau hapus yang pemberitahuannya belum dikirim. Pemberitahuan untuk bisnis dikirim ke pemiliknya; ruang kerja pribadi tidak pernah dicatat, karena pemiliknya adalah akun itu sendiri.
- Pemberitahuan: teks untuk pemilik akun dan pemilik bisnis tersedia sebagai draf dalam bahasa Inggris dan Indonesia; sunting, simpan, lalu gunakan Pratinjau untuk membaca email seperti yang akan diterima (setiap penerima mendapatkannya dalam bahasanya sendiri). Buat draf ulang menulis ulang teks yang belum dikirim dari fakta yang ada.
- Kirim pemberitahuan: setelah Anda mengonfirmasi diri dengan passkey, pemberitahuan yang tertunda dikirim lewat email. Akun yang tidak aktif lagi dan bisnis tanpa pemilik ditandai tidak terkirim, beserta alasannya. Teks disimpan apa adanya setelah pemberitahuannya terkirim.
- Otoritas: salin teks untuk otoritas (dalam bahasa Indonesia, dengan jumlahnya) ke saluran otoritas, lalu Catat pemberitahuan ke otoritas beserta tujuan dan nomor referensinya. Sejak itu teksnya disimpan.
- Tutup insiden dengan catatan apa yang dilakukan. Ditutup memerlukan semua pemberitahuan sudah diberikan dan otoritas sudah dicatat; Dibatalkan untuk insiden yang ternyata bukan kebocoran, dan hanya sebelum ada pemberitahuan. Insiden yang sudah ditutup tidak bisa diubah lagi.
Setiap langkah tercatat di log audit, beserta siapa yang melakukannya dan kapan.